 マワルくん
・ルーターや提案書で見たDMZの意味を知りたい
・自社のネットワークにDMZが要るか判断したい
・クラウドやレンタルサーバーでの考え方を知りたい
ネットワーク機器の設定画面やベンダーの構成図に、「DMZ」という区画が出てくることがあります。名前は聞くものの、何を守る仕組みなのか、自社に要るのかは分かりにくい言葉です。
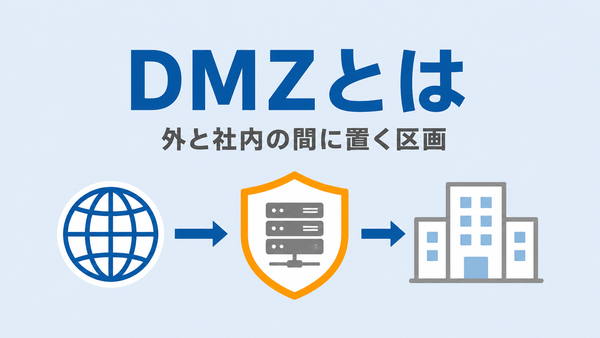
DMZは、インターネットと社内ネットワークの間に置く区画で、外に公開するサーバーをここに分けて置きます。守っているのは公開サーバーではなく、その奥の社内ネットワークです。本記事では、通信のルール、2つの構成、置くもの、クラウドやゼロトラストとの関係を整理します。
この記事のゴール(読了目安 約7分)
DMZの仕組みと限界を理解し、自社の構成でDMZが要るか、代わりに何を点検するかを判断できるようになる。
DMZとは
ファイアウォールで区切ったネットワークの一区画で、外から接続される機器を社内ネットワークと分けて置きます。名前は非武装地帯にちなみます。
外と社内の間に置く区画
DMZはファイアウォールで区切ったネットワークの一区画です。Webサーバーやメールサーバーのように、外から接続される機器をここに置き、社員のパソコンや業務データのある社内ネットワークとは分けます。
名前は非武装地帯から
DMZは「DeMilitarized Zone」の略で、対立する国の間に置かれる非武装地帯にちなむ名前です。米国の標準技術研究所(NIST)の指針は、ファイアウォールのDMZに単一の技術的な定義は無いとしています。
分ける理由
公開するサーバーは、誰からの接続も受け付けるため、攻撃を受けやすい場所にあります。社内ネットワークに直接置くと、乗っ取られたサーバーから社内の機器へそのまま進まれます。
DMZに分けておけば、公開サーバーが乗っ取られても、社内へ進むにはもう一度ファイアウォールを越える必要があります。DMZと社内の間の通信もファイアウォールを通るので、そこで止められます。
公開サーバーには堅く設定した機器を置き、外からの接続を広めに受け、社内への通信は絞る。この扱いの差をつけるために区画を分けます。
通信のルール
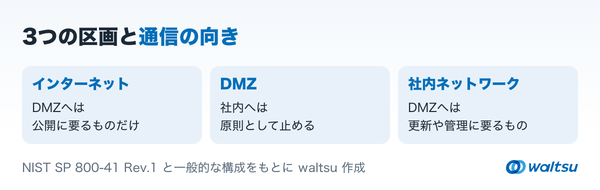
DMZは、通信の向きごとに許可と禁止を決めることで働きます。一般的な決め方は次のとおりです。
肝心なのは3行目です。DMZから社内への通信を止めることが、区画を分ける意味になります。
2つの構成
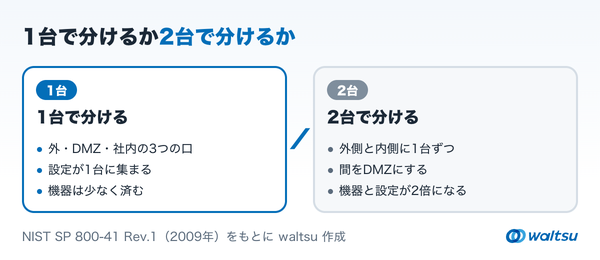
作り方は、ファイアウォールの台数で2つに分かれます。
国内の解説では2台を安全側とすることが多いものの、NISTの指針は、ファイアウォールを重ねる構成は一般に扱いにくくなりうると書いています。台数より、通信のルールを保ち続けられるかで選んでください。
DMZに置くもの・置かないもの
DMZに置くのは、外から接続される機器です。
- Webサーバー: 会社のサイトや公開する資料
- メールサーバー: 外部とのメールの受け渡し
- DNSサーバー: 外向けのドメイン名の案内
一方、顧客情報を持つデータベースやファイルサーバーは社内側に置きます。DMZの機器は乗っ取られる前提で考えるため、なくなって困るデータを置かないのが原則です。Webサーバーが顧客情報を使う場合も、データは社内側に置き、要る通信だけを通します。
DMZで守れないこと
DMZは、公開サーバーそのものを守る仕組みではありません。Webサーバーのソフトに穴があれば、DMZの中で乗っ取られます。
Webアプリケーションの弱点を狙う攻撃には、WAFと呼ばれる専用の防御と、ソフトの更新で備えます。WordPressのサイトで、プラグインをどう選び、更新を続けるかは別記事で解説しています。
【関連記事】WordPressのセキュリティは危ない?脆弱性の9割はプラグイン、選び方と対策を解説
社員がメールの添付ファイルからウイルスに感染する経路も、DMZでは防げません。社内の端末から始まる攻撃には、端末の更新やウイルス対策ソフトで備えます。
クラウドとレンタルサーバーの場合
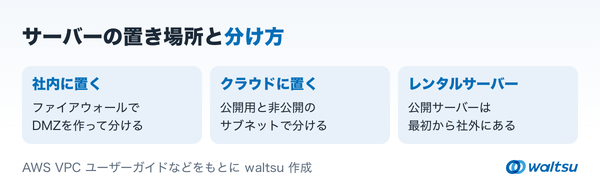
自社のサイトをレンタルサーバーやCDNに置いているなら、公開サーバーは最初から社内ネットワークの外にあります。自社でDMZを作る必要が無いこともあります。
クラウドでは、同じ分け方をサブネットで作ります。AWSの場合、インターネットへの直接の経路を持つ公開用のサブネットと、持たない非公開のサブネットを分け、データベースは非公開側に置きます。
どちらの場合も、サイトの管理画面やサーバーへのログインは外から届きます。パスワードと2段階認証、接続元の制限で守る範囲は残ります。
ゼロトラストとの関係
ゼロトラストは、ネットワークのどこにいるかだけを根拠に信頼しない考え方です。NISTのゼロトラストの指針は、守りの焦点を固定したネットワークの境界から、利用者や機器、データなどへ移すと説明しています。
DMZは、場所で信頼の度合いを分ける仕組みです。ゼロトラストを取り入れても公開する機器を分ける意味は残ります。分けた上で、社内からの接続も毎回確かめる、という組み合わせになります。社内にいるから安全という前提を外すのが、ゼロトラストの側の役目です。
【プロの視点】入口は境界の機器
DMZの解説は、ファイアウォールを1台にするか2台にするかで終わりがちです。ただ、実際の侵入口はその手前にあります。
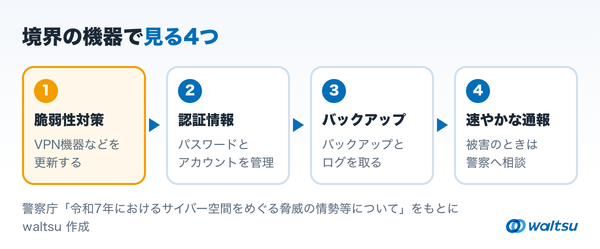
警察庁の令和7年の情勢報告では、ランサムウェアの被害組織への調査で、侵入経路の6割以上がVPN機器でした。攻撃者は、未修正の脆弱性、漏れた認証情報、簡単なパスワード、設定の不備を使って入ります。DMZをどう組んでも、外に面した機器が古いままなら入られます。
NISTの指針も、DMZがあるなら、どのサービスをDMZで動かし、どれを社内に残すかを検討するよう勧めています。区画の形を整える話より、外に出す機器を減らす方向の話です。
見るべきは、外から届く機器がいくつあり、それぞれが更新されているかです。警察庁が中小企業を主な対象に周知している対策には、VPN機器などの脆弱性対策、認証情報の管理、バックアップとログの取得、被害時の速やかな通報があります。
【waltsu視点】公開と管理を分ける
セキュリティの規定が厳しい発注元の新しいサイトで、会員登録とログインの機能を外したことがあります。会員登録や入力フォームを設けると、社内の申請で重いWebアプリケーション診断の対象になる可能性があったためです。構成はヘッドレスCMSとCDNの組み合わせにし、管理画面には接続元のIPアドレスの制限をかける想定にしました。
今のサイトづくりでは、DMZの考え方は外に見せる範囲を小さくし、管理する所を外から隠す形に引き継がれています。機能を足すほど、外から届く場所が増え、守る範囲と審査の対象も広がります。作れるかより先に、その機能がどの審査にかかるかを確かめるほうが日程を守りやすい、というのがこの案件で得た見方です。
明日できることは、社外から開ける管理画面と、外に面した機器を書き出すことです。数が分かれば、更新を確かめる順番が決まります。外からの見え方は、ドメインを入れて調べる無料の簡易診断でも確かめられます。
よくある質問
家庭のルーターのDMZとは違う?
家庭用ルーターの「DMZ」は、指定した1台への通信をすべて通す機能を指すことが多く、区画を分けるものとは別物です。使うと、その機器はインターネットに直接つないだのに近い状態になり、外にさらされます。
小さな会社にもDMZは要る?
社内に公開サーバーを置いていなければ、要らないことが多いです。サイトやメールを外部のサービスに任せているなら、VPN機器やルーターなど、外に面した機器の更新を優先してください。
ファイアウォールとの違いは?
ファイアウォールは通信を通すか止めるかを決める機器で、DMZはその機器で作る区画です。DMZはファイアウォールが無いと作れません。
VPN機器はどこに置く?
製品や構成によって違い、DMZや境界に置く例が多くあります。どこに置いても外から届く機器なので、更新と認証の管理が欠かせません。Tailscaleのように、外から届く入口を開けずにつなぐ方式もあります。
DMZがあれば安全?
安全にはなりません。社内への広がりを抑える仕組みで、公開サーバーの穴や社員の端末の感染は、別の対策で防ぎます。
この記事のポイント
・DMZはインターネットと社内の間に置く区画で、公開サーバーを分けて置く
・要はDMZから社内への通信を止めることで、台数より規則を保てるかが大事
・レンタルサーバーやクラウドなら、自社でDMZを作らなくてよいこともある
・侵入口の6割以上はVPN機器。外に面した機器の更新を先に確かめる
まとめ
DMZは、外に公開するサーバーを社内ネットワークから分けて置く区画です。公開サーバーが乗っ取られても、社内へ進ませないために使います。
ただし公開サーバーそのものは守りません。今の侵入口の多くは、外に面した機器です。自社の構成にDMZが要るか、どの機器から点検するかに迷ったら、waltsuがサイトと管理画面の公開範囲の見直しからご支援します。